
Tạo và quản lý nhóm
Hướng dẫn tạo nhóm, thêm thành viên và quản lý nhóm người dùng CloudFile.
Trước khi bắt đầu
- Đăng nhập bằng tài khoản System Admin hoặc Tenant Admin.
- Chuẩn bị danh sách nhóm theo phòng ban, dự án hoặc vai trò.
- Thống nhất quy tắc đặt tên, ví dụ
Phong_Kinh_DoanhhoặcDuAn_A.
Cần bổ sung: xác nhận phạm vi quyền thực tế của Group Admin trên hệ thống đang cung cấp (Q-GROUP-ADMIN-01).
Tạo nhóm
Mở khu vực Groups
Mở Settings → Accounts, sau đó tìm khu vực Groups ở cột bên trái.
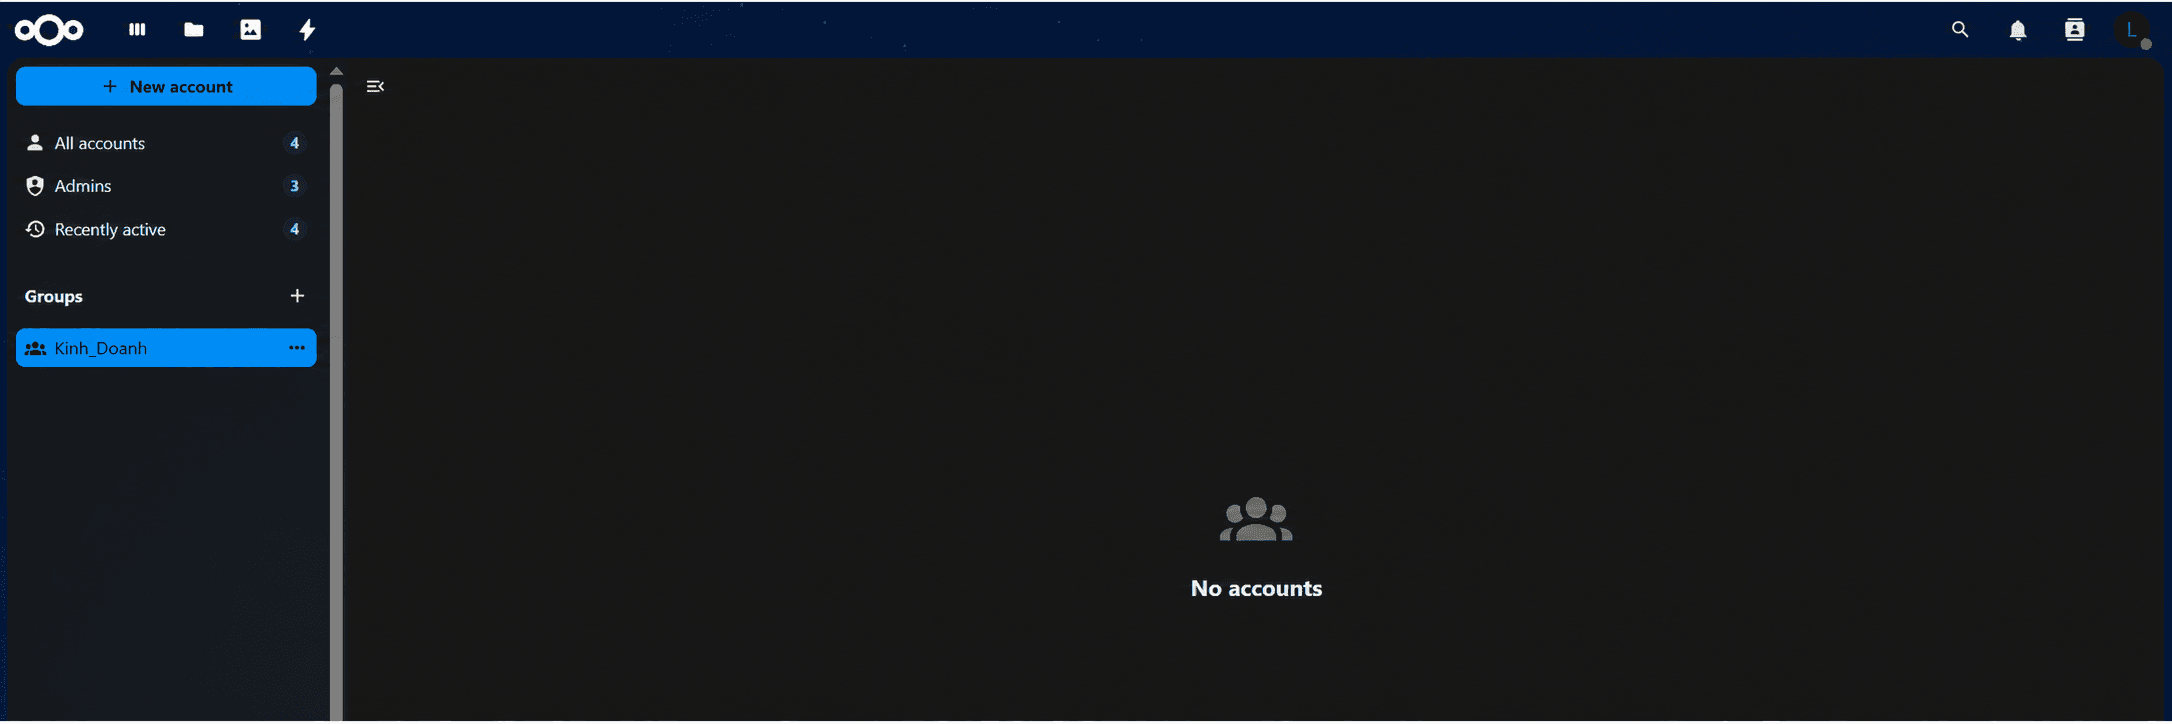
Kết quả mong đợiDanh sách nhóm và nút dấu cộng xuất hiện.
Tạo nhóm mới
Chọn dấu + cạnh tiêu đề Groups, nhập tên nhóm rồi xác nhận.
Kết quả mong đợiNhóm mới xuất hiện trong danh sách và chưa có thành viên.
Thêm hoặc gỡ thành viên
Tìm người dùng
Trong Accounts, chọn người dùng cần thay đổi.
Kết quả mong đợiDòng tài khoản và trường Groups được xác định.
Gán nhóm
Mở trường Groups, nhập tên và chọn một hoặc nhiều nhóm phù hợp.
Kết quả mong đợiNgười dùng xuất hiện trong các nhóm đã chọn.
Gỡ nhóm không còn phù hợp
Mở lại trường Groups và bỏ chọn nhóm cần thu hồi.
Kết quả mong đợiNgười dùng không còn nhận các quyền đến từ nhóm đã gỡ.
Giao quyền Group Admin
Chọn tài khoản quản lý
Tìm tài khoản trưởng nhóm hoặc người được giao quản lý.
Kết quả mong đợiĐúng tài khoản cần cấp quyền được chọn.
Chọn nhóm được quản lý
Mở trường Group admin for và chọn nhóm tương ứng.
Kết quả mong đợiTài khoản được gắn vai trò Group Admin cho nhóm đã chọn.
Kiểm tra kết quả
- Nhóm mới xuất hiện đúng tên trong cột Groups.
- Người dùng thuộc đúng nhóm, không còn ở nhóm đã thu hồi.
- Thư mục chia sẻ cho nhóm hiển thị với thành viên phù hợp.
- Group Admin chỉ thao tác trong phạm vi được giao theo cấu hình hệ thống.
Xử lý sự cố
Rà soát và gom nhóm theo phòng ban hoặc vai trò chính. Không xóa nhóm trước khi kiểm tra các quyền chia sẻ đang phụ thuộc vào nhóm đó.
Chuẩn hóa quy tắc đặt tên không dấu và dùng tiền tố chung. Ghi lại ánh xạ trước khi thay đổi để tránh nhầm nhóm trong các chia sẻ hiện có.
Kiểm tra thư mục đang được chia sẻ cho nhóm nào. Nếu người dùng vẫn cần truy cập, gán họ vào nhóm phù hợp thay vì cấp quyền trực tiếp không có kế hoạch.
Kiểm tra trường Group admin for và phạm vi nhóm được giao. Một số hành động có thể chỉ dành cho System Admin.